- Premessa
L’intelligenza artificiale rappresenta un importante fattore di trasformazione dei processi aziendali, introducendo nuove opportunità di innovazione, efficienza e competitività. Al tempo stesso, il suo utilizzo determina l’emersione di nuovi rischi giuridici, organizzativi e reputazionali, che assumono particolare rilevanza nell’ambito della responsabilità amministrativa degli enti disciplinata dal D. Lgs. 8 giugno 2001, n. 231.
La progressiva diffusione dei sistemi di IA nelle attività di gestione, amministrazione, comunicazione e controllo impone alle imprese di interrogarsi non soltanto sulla conformità alle disposizioni che regolano tali tecnologie, ma anche sulla loro possibile utilizzazione come strumenti per la commissione di reati.
In questo contesto si inseriscono due recenti interventi normativi: la Legge 23 settembre 2025, n. 132, entrata in vigore il 10 ottobre 2025, che ha introdotto specifiche disposizioni penali connesse all’impiego dell’intelligenza artificiale, e il D. Lgs. 9 settembre 2026, n. 160, entrato in vigore il 30 settembre 2026, i quali – il secondo peraltro in modo diretto – hanno inciso sul catalogo dei reati rilevanti ai fini della responsabilità degli enti.
Il focus del presente contributo sull’adeguatezza dei Modelli di Organizzazione, Gestione e Controllo, sull’aggiornamento della valutazione dei rischi e sul ruolo dell’Organismo di Vigilanza, impone di limitare la descrizione dell’evoluzione normativa esaminata alle innovazioni rilevanti per la responsabilità da reato degli enti.
- La Legge n. 132/2025: le nuove disposizioni penali connesse all’IA
L’art. 26 della Legge n. 132/2025 ha apportato alcune innovazioni e modifiche al sistema penale, nella consapevolezza della particolare capacità offensiva che può derivare dall’utilizzo di sistemi di intelligenza artificiale nella realizzazione di condotte illecite.
Per quel che riguarda le implicazioni sulla responsabilità da reato degli enti, si evidenziano le seguenti:
- Il nuovo delitto di «Illecita diffusione di contenuti generati o alterati con sistemi di intelligenza artificiale», di cui all’art. 612-quater c.p.
La principale innovazione è stata rappresentata dall’introduzione nel codice penale del nuovo delitto di Illecita diffusione di contenuti generati o alterati con sistemi di intelligenza artificiale.
La fattispecie punisce – con la pena della reclusione da uno a cinque anni – chi cagiona un danno ingiusto a una persona mediante la pubblicazione, la cessione o la diffusione, senza consenso, di immagini, video o voci falsificati o alterati attraverso sistemi di IA, idonei a indurre in inganno sulla loro genuinità.
La previsione assume particolare rilievo in relazione al fenomeno dei deepfake, ossia contenuti audiovisivi artificialmente generati o manipolati in modo da apparire autentici.
- Aggiotaggio: art. 2637 c.c.
La Legge in commento ha poi modificato l’aggiotaggio di cui all’art. 2637 c.c. – reato presupposto della responsabilità degli enti ai sensi dell’art. 25-ter del D. Lgs. 231/2001, il quale punisce con la pena della reclusione da uno a cinque anni la diffusione di notizie false, ovvero il compimento di operazioni simulate o altri artifici concretamente idonei a provocare una sensibile alterazione del prezzo di strumenti finanziari non quotati o per i quali non è stata presentata una richiesta di ammissione alle negoziazioni in un mercato regolamentato, ovvero ad incidere in modo significativo sull’affidamento che il pubblico ripone nella stabilità patrimoniale di banche o di gruppi bancari – introducendo una pena più severa, da due a sette anni di reclusione, quando il fatto sia commesso mediante sistemi di intelligenza artificiale.
In tali casi l’impiego dell’IA può assumere rilievo, ad esempio, nella generazione e diffusione di informazioni false o fuorvianti, idonee ad alterare sensibilmente il prezzo di strumenti finanziari non quotati o a incidere sull’affidamento del pubblico nella stabilità patrimoniale di banche o gruppi bancari.
L’utilizzo di strumenti automatizzati può inoltre amplificare la velocità e l’estensione della diffusione delle informazioni, rendendo più complessa l’individuazione delle condotte manipolative.
- Manipolazione del mercato: art. 185 del D. Lgs. 58/1998
Un analogo intervento ha interessato il delitto di manipolazione del mercato – reato rilevante ai sensi dell’art. 25-sexies del D. Lgs. 231/2001 che punisce (con la reclusione da uno a sei anni e con la multa da euro ventimila a euro cinque milioni) la diffusione di notizie false o il compimento di operazioni simulate o altri artifizi concretamente idonei a provocare una sensibile alterazione del prezzo di strumenti finanziari, è punito–, prevedendo che qualora il reato sia commesso mediante sistemi di IA, la pena è della reclusione da due a sette anni e della multa da 25.000 euro a 6 milioni di euro.
In questo ambito, l’intelligenza artificiale può essere utilizzata per produrre contenuti informativi ingannevoli, automatizzare strategie manipolative o alterare artificialmente i segnali destinati agli operatori dei mercati finanziari.
- Il D. Lgs. n. 160/2026 e l’introduzione dell’art. 25-vicies del D. Lgs. 231/2001
L’apporto normativo più significativo in materia di rapporti tra Intelligenza Artificiale e responsabilità degli enti è però rappresentato dal D. Lgs. 9 settembre 2026, n. 160, entrato in vigore il 30 settembre 2026, il quale ha introdotto nel codice penale il nuovo delitto di cui all’art. 437-bis c.p., rubricato «Omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e alterazione illecita dei sistemi», e nel D. Lgs. 231/2001 il nuovo art. 25-vicies, rubricato «Reati commessi con l’uso di sistemi di intelligenza artificiale».
- Il nuovo delitto di «Omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e alterazione illecita dei sistemi», di cui all’art. 437-bis c.p.
Il nuovo delitto punisce – con la pena della reclusione da uno a cinque anni – chiunque
- omette di adottare le misure tecniche di sicurezza, previste per la progettazione, l’addestramento, la produzione, l’immissione sul mercato di sistemi di intelligenza artificiale ad alto rischio, idonee a prevenire malfunzionamenti o alterazioni del funzionamento dei sistemi
ovvero
- omette di adottare misure di sorveglianza umana,
quando da tali omissioni derivi pericolo per la vita o l’incolumità pubblica o individuale.
In tali casi l’autore è punito anche nel caso in cui abbia commesso il fatto non a titolo di dolo, ma di colpa.
Fuori da tali casi, la norma punisce altresì – con la pena della reclusione da due a sei anni – chiunque altera sistemi di intelligenza artificiale ad alto rischio, qualora dal fatto derivi un pericolo per la vita o l’incolumità pubblica o individuale.
I reati suindicati sono puniti con un aggravio di pena qualora da taluno di essi derivi un pericolo per la sicurezza dello Stato.
- Il nuovo art. 25-vicies del D. Lgs. 231/2001: «Reati commessi con l’uso di sistemi di intelligenza artificiale»
Il D. Lgs. 160/2026 ha inoltre ampliato il catalogo dei reati presupposto della responsabilità degli enti alle seguenti fattispecie:
- 437-bis c.p., «Omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e alterazione illecita dei sistemi», punito con sanzione pecuniaria per l’ente da 600 a 1000 quote;
- 612-quater c.p., «Illecita diffusione di contenuti generati o alterati con sistemi di intelligenza artificiale», punito con sanzione pecuniaria per l’ente da 200 a 700 quote.
In entrambi i casi viene prevista l’applicazione all’ente delle sanzioni interdittive di cui all’art. 9 co. 2 del D. Lgs. 231/2001, lettere b) (sospensione o la revoca delle autorizzazioni, licenze o concessioni funzionali alla commissione dell’illecito), c) (divieto di contrattare con la pubblica amministrazione, salvo che per ottenere le prestazioni di un pubblico servizio), d) (esclusione da agevolazioni, finanziamenti, contributi o sussidi e l’eventuale revoca di quelli già concessi), e) (divieto di pubblicizzare beni o servizi).
- L’intelligenza artificiale come nuovo fattore di rischio 231
Il rapporto tra intelligenza artificiale e D. Lgs. 231/2001 deve essere esaminato sotto due distinti profili.
Il primo riguarda l’impiego dei sistemi di IA come strumenti attraverso i quali possono essere realizzati reati presupposto della responsabilità dell’ente. Si pensi, ad esempio, alla produzione automatizzata di comunicazioni ingannevoli, alla manipolazione di informazioni economico-finanziarie o alla creazione di contenuti artificiali utilizzati per finalità illecite.
Il secondo attiene alle conseguenze organizzative derivanti dall’adozione di tali tecnologie: l’utilizzo dell’IA può infatti modificare le modalità di svolgimento delle attività sensibili, incidere sui processi decisionali e rendere inadeguati presidi di controllo originariamente progettati per attività esclusivamente umane.
L’inclusione dell’art. 612-quater c.p. assume particolare importanza perché estende la responsabilità dell’ente a una condotta che può manifestarsi anche nell’ambito delle attività aziendali di comunicazione, promozione commerciale, gestione delle informazioni e rapporti con terzi.
Si pensi, a titolo esemplificativo, all’utilizzo di contenuti audiovisivi falsificati per screditare un concorrente, alterare la percezione pubblica di un soggetto o conseguire un vantaggio competitivo mediante la diffusione di rappresentazioni non autentiche.
L’art. 437-bis c.p. amplia ulteriormente il quadro, introducendo una fattispecie specificamente riferita alla realizzazione e all’impiego illeciti di sistemi di IA, secondo i presupposti tipizzati dalla norma.
Ne consegue che l’aggiornamento del catalogo dei reati presupposto costituisce soltanto il primo passaggio di una più ampia valutazione organizzativa: occorre individuare in quali attività aziendali possano concretamente manifestarsi i nuovi rischi e quali presidi risultino necessari per prevenirli.
Occorre tuttavia precisare che l’utilizzo dell’intelligenza artificiale non determina automaticamente la responsabilità dell’ente. Rimangono necessari i presupposti previsti dal D. Lgs. 231/2001, tra cui la commissione di un reato incluso nel catalogo dei reati presupposto e la sussistenza degli ulteriori requisiti di imputazione all’ente, compreso l’interesse o vantaggio ai sensi dell’art. 5.
L’IA costituisce dunque un nuovo fattore da considerare nella valutazione dei rischi, non una fonte generalizzata e autonoma di responsabilità 231.
- L’impatto sui Modelli di Organizzazione, Gestione e Controllo e sull’O.d.V.
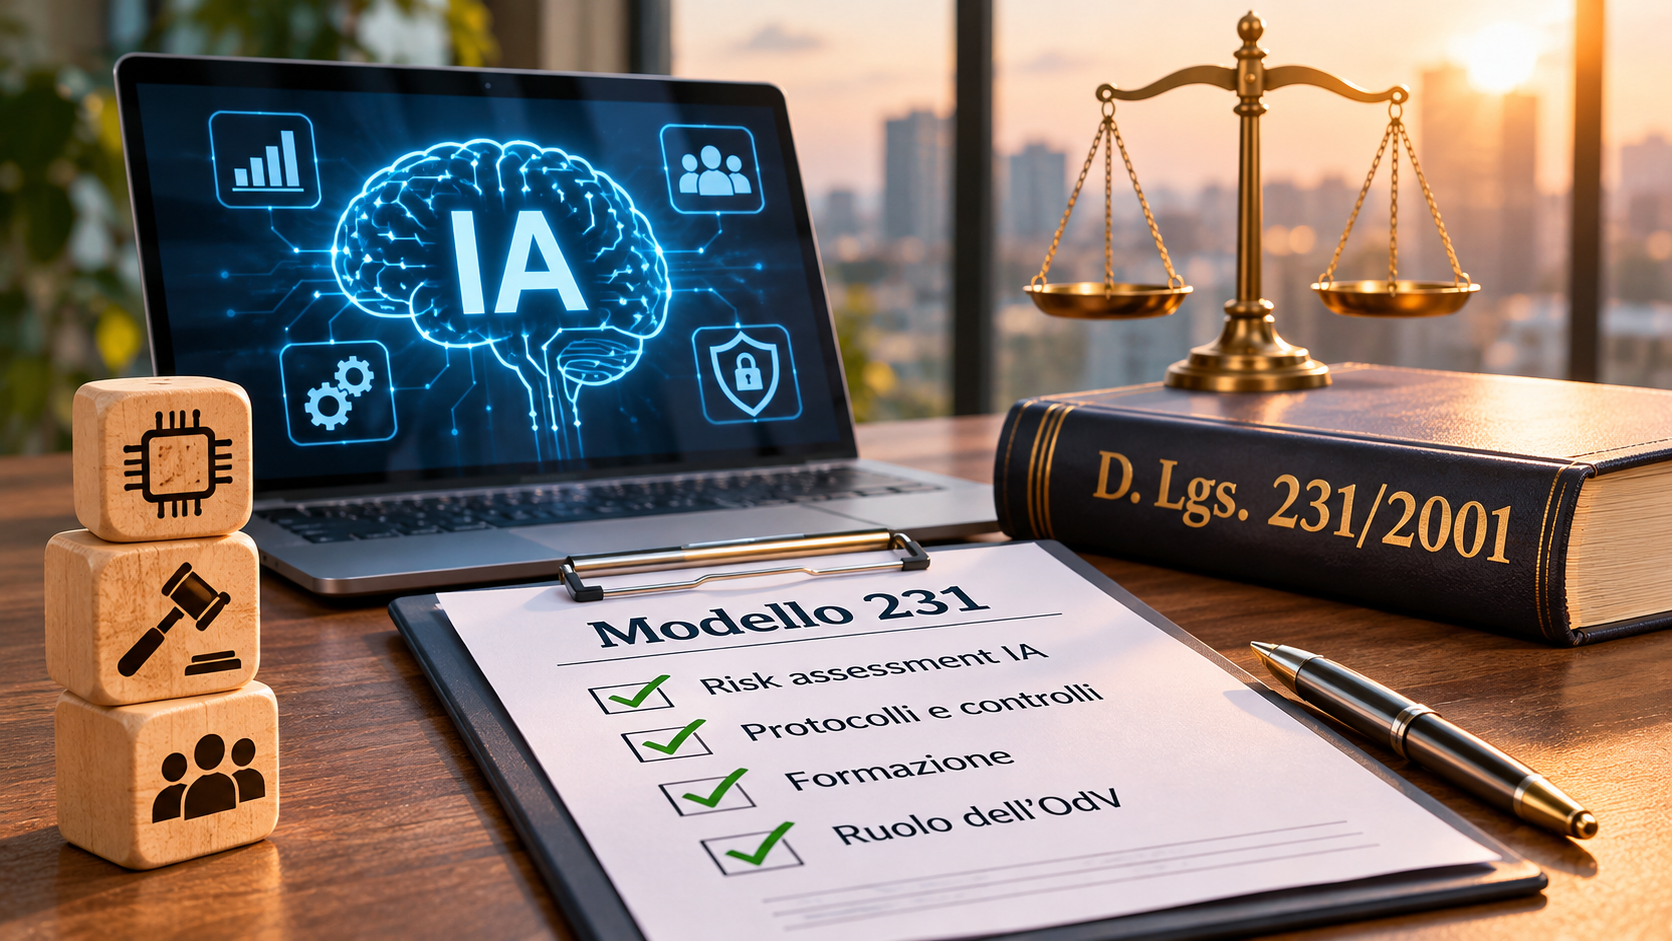
Le modifiche normative introdotte nel 2025 e nel 2026 rendono opportuno un riesame dei Modelli 231, con particolare riferimento alle imprese che sviluppano, acquistano o utilizzano sistemi di intelligenza artificiale nei propri processi.
L’aggiornamento non dovrà limitarsi al recepimento formale delle nuove fattispecie di reato, ma estendersi alla verifica dell’effettiva esposizione dell’organizzazione ai rischi connessi all’utilizzo dell’IA.
In particolare, l’attività di risk assessment dovrà prendere in considerazione, a titolo esemplificativo:
- Mappatura degli strumenti di IA: individuazione dei sistemi utilizzati, delle relative finalità e delle funzioni aziendali coinvolte.
- Individuazione delle attività sensibili: verifica dei processi nei quali l’IA può essere utilizzata per realizzare o agevolare condotte penalmente rilevanti.
- Valutazione dei rischi: analisi delle modalità di commissione dei reati, tenendo conto delle caratteristiche dei sistemi, del grado di autonomia e delle possibilità di intervento umano.
- Adeguamento dei protocolli: introduzione o aggiornamento delle regole relative all’utilizzo, alla verifica e all’autorizzazione dei contenuti e delle decisioni supportate dall’IA.
- Tracciabilità e responsabilità: identificazione dei soggetti autorizzati all’utilizzo dei sistemi e documentazione dei controlli effettuati, nel rispetto della normativa applicabile.
Particolare attenzione dovrà essere dedicata alle attività di comunicazione esterna, gestione delle informazioni societarie, rapporti commerciali e utilizzo di strumenti automatizzati per la produzione di contenuti.
L’obiettivo non è impedire l’innovazione tecnologica, ma assicurare che l’introduzione di nuovi strumenti non determini l’indebolimento dei presidi organizzativi già adottati.
L’evoluzione normativa incide anche sulle attività dell’Organismo di Vigilanza, chiamato a vigilare sul funzionamento e sull’osservanza del Modello 231 e a curarne l’aggiornamento attraverso le proprie proposte e segnalazioni agli organi competenti.
L’OdV, invero, dovrà verificare – anche con l’ausilio di competenze specialistiche di supporto – che i rischi di reato connessi all’utilizzo dell’intelligenza artificiale siano adeguatamente considerati nell’assetto organizzativo e nei presidi previsti dal Modello.
A tal fine, potranno assumere rilievo:
- la richiesta di informazioni sui sistemi di IA adottati dall’impresa e sulle attività aziendali nelle quali vengono utilizzati;
- la verifica dell’avvenuta valutazione dei nuovi rischi 231 e dell’eventuale aggiornamento delle Parti Speciali;
- l’esame dei protocolli di autorizzazione, controllo e tracciabilità dell’utilizzo dei sistemi;
- la verifica dell’adeguatezza dei flussi informativi verso l’OdV, anche in relazione a utilizzi impropri, anomalie e violazioni delle procedure;
- la promozione, nell’ambito delle proprie attribuzioni, di iniziative formative sui rischi di reato collegati all’IA.
- Conclusioni: verso una governance integrata dell’IA e dei rischi 231
L’introduzione dell’art. 25-vicies segna un’evoluzione significativa della disciplina della responsabilità degli enti, riconoscendo espressamente la rilevanza di alcune condotte illecite realizzate attraverso sistemi di intelligenza artificiale.
Le imprese sono pertanto chiamate a valutare l’impatto delle nuove disposizioni sul proprio sistema organizzativo, evitando sia approcci meramente formali sia un’indiscriminata estensione dei controlli a qualsiasi utilizzo della tecnologia.
La prevenzione dei rischi 231 connessi all’IA richiede un approccio proporzionato, fondato sulla conoscenza dei sistemi effettivamente impiegati, sull’individuazione delle attività sensibili e sulla definizione di responsabilità e controlli coerenti con i rischi identificati.
In tale prospettiva, il Modello 231 può rappresentare uno strumento di integrazione tra governance aziendale, prevenzione dei reati e utilizzo responsabile delle nuove tecnologie.
La sfida per le imprese non consiste soltanto nell’adeguarsi alle nuove disposizioni, ma nel governare l’innovazione tecnologica attraverso un sistema di prevenzione capace di evolversi insieme ai rischi.